
ACTUALIZARE Buzăul va găzdui primul hub regional de securitate cibernetică din ţară
Hub-ul va deservi atât județul Buzău, cât și județele vecine.
Inițiativa aparține Consiliului Județean Buzău. Vicepreședintele CJ, Costin Stanciu, a afirmat că parteneriatul aduce beneficii întregii regiuni, nu doar Buzăului, scrie News.ro.
„Va fi un parteneriat între DNSC și Consiliul Județean Buzău, prin care înființăm la Buzău un hub pentru securitate cibernetică. Nu e un beneficiu doar pentru județul Buzău, ci și pentru județele limitrofe. Trăim niște vremuri în care securitatea cibernetică nu este doar o idee despre care vorbim, ci se întâmplă zilnic“, a declarat Costin Stanciu.
Hub-ul nu va fi o instituție separată. Consiliul Județean pune la dispoziție spațiul și sprijinul logistic, iar DNSC aduce echipamentele și specialiștii. Serviciile noului hub vor fi gratuite.
Directorul DNSC, Dan Cîmpean, a declarat că hub-ul se adresează administrației publice locale din Buzău și din județele vecine, firmelor și cetățenilor.
„Am observat la Directorat că intensitatea, numărul și complexitatea atacurilor cibernetice sporesc constant, de la lună la lună, de la an la an, și credem foarte mult că este important să avem o prezență locală, să fim mai aproape de cei care sunt potențiale victime ale unor incidente cibernetice“, a explicat Dan Cîmpean.
DNSC vrea ca proiectul de la Buzău să devină un model și pentru alte județe.
„Noi vrem ca la Buzău să fie pilotul, să fie exemplul pe care să-l setăm în zonă. Recunosc, este și faptul că Buzăul este aproape, se ajunge foarte rapid din București, și vrem să fie primul model de acest gen, bunul exemplu pe care sperăm alte consilii județene să-l copieze“, a mai declarat directorul DNSC.
Recent, a fost anunțat că Directoratul Național de Securitate Cibernetică (DNSC) va putea acorda recompense bănești persoanelor fizice sau juridice, pentru identificarea vulnerabilităților sistemelor informatice publice, prin organizarea de programe de tip Bug Bounty, în care să fie testate aceste sisteme la posibile atacuri cibernetice, conform unui proiect legislativ adoptat de senatori și care va fi transmis acum pentru vot final deputaților.
Directoratul Național de Securitate Cibernetică (DNSC) este autoritate competentă responsabilă cu securitatea cibernetică și cu sarcinile de supraveghere și asigurare a respectării măsurilor pentru un nivel comun ridicat de securitate cibernetică. DNSC îndeplinește funcția de echipă de răspuns la incidente de securitate cibernetică națională.
Inițiatorii proiectului, prezentat anterior de Profit.ro, arată că DNSC poate primi și evalua raportări, poate verifica vulnerabilități și poate intermedia relația dintre raportor și entitatea afectate, dar deși legislația a consolidat obligațiile de raportare și remediere, cadrul în vigoare nu conferă DNSC competența expresă de a organiza programe publice de identificare recompensată a vulnerabilităților și nu prevede temeiul bugetar necesar pentru plata recompenselor.
„În prezent, DNSC poate gestiona o vulnerabilitate care îi este raportată, dar nu poate invita în mod organizat cercetători în securitate cibemetică să testeze, în limite stabilite în prealabil, sisteme informatice publice și să îi recompenseze pentru vulnerabilitățile validate. Această lacună legislativă limitează capacitatea statului de a preveni incidente de securitate înainte ca acestea să producă efecte”, susțin autorii proiectului, analizat de Profit.ro.
Aceștia arată că necesitatea intervenției legislative trebuie analizată inclusiv în contextul geopolitic actual și amintesc de cel mai important atac cibernetic înregistrat, care a vizat serviciile Cadastrului.
„Atacul cibemetic asupra ANCPI a scos din funcțiune sistemul e-Terra și serviciile de cadastru, blocând tranzacții imobiliare, credite și activitatea notarpală. Pentru un singur cumpărător, amânarea tranzacției înaintea modificării TVA putea genera un cost suplimentar considerabil. Statul a suportat, în paralel, costurile izolării sistemelor, intervenției tehnice, migrării aplicațiilor și reluării serviciilor”, subliniază inițiatorii.
Ei pledează pentru instituirea unor programe de tip ”Bug Bounty”, prin care instituții sau companii oferă recompense financiare pentru descoperirea și raportarea vulnerabilităților de securitate.
„Programele de tip Bug Bounty reprezintă mecanisme controlate prin care cercetătorii în securitate cibemetică sunt autorizați să testeze numai sistemele inc]use expres în program și pot primi recompense pentm vulnerabilitățile reale, raportate responsabil și validate. Astfel de programe sunt utilizate de autorități publice din Statele Unite ale Americii, Singapore, Franța, Elveția, Olanda, Belgia, Regatul Unit și Coreea de Sud.
Programele propuse nu înlocuiesc auditurile de securitate, testele de penetrare, monitorizarea continuă, copiile de rezervă sau planurile de continuitate. Ele completează aceste măsuri prin implicarea unui număr mai mare și mai divers de specialiști.
Recompensa se acordă numai pentru o vulnerabilitate validată, iar valoarea maximă a recompensei și fondul total al programului se stabilesc înaintea lansării.
Cheltuiala publică este astfel previzibilă, plafonată și condiționată de rezultat”, sunt argumente prezentate în sprijinul măsurii.
Este dat ca exemplu un program de acest fel, ”Hack the Pentagon”, care a costat 150.000 de dolari și a identificat 138 de vulnerabilități, în timp ce o testare convențională similară fusese estimată la peste un milion de dolari.
Față de forma inițială, în comisii senatorii au adus o serie de amendamente proiectului, pentru a răspunde în cea mai mare parte observațiilor Consiliului Legislativ.
Astfel, DNSC va putea organiza și gestiona programe de identificare și raportare a vulnerabilităților, cu acordarea de recompense bănești pentru vulnerabilitățile validate, în limita creditelor bugetare aprobate cu această destinație.
DNSC va putea iniția și gestiona programe de identificare și raportare a vulenerabilităților, cu acordarea de recompense bănești pentru vulnerabilitățile validate, pentru rețelele și sistemele informatice proprii, precum și pentru cele deținute, administrate ori utilizate de autorități și instituții publice sau de alte entități de drept public din spațiul cibernetic național civil, cu respectarea excluderilor și regimurilor speciale.
Includerea unei rețele sau a unui sistem informatic într-un astfel de program este condiționată de acordul prealabil, expres și scris al tuturor titularilor dreptului de a autoriza testarea asupra rețelei, sistemului informatic sau componentelor vizate. Acordul identifică rețeaua, sistemul informatic sau componentele asupra cărora se poate efectua testarea și precizează limitele acesteia.
Programele prevăzute constituie un mecanism complementar procesului de divulgare coordonată a vulnerabilităților, iar cele identificate în cadrul acestor programe se raportează conform dispozițiilor legale.
În cadrul programelor prevăzute pentru sistemele publice, DNSC poate acorda recompense bănești persoanelor fizice sau juridice pentru vulnerabilitățile raportate și validate, în conformitate cu criteriile de eligibilitate și validare stabilite pentru program și în limita creditelor bugetare aprobate cu această destinație în bugetul de venituri și cheltuieli al DNSC.
Valoarea maximă a recompensei pentru o vulnerabilitate și valoarea totală a fondului de recompense se stabilesc și se aduc la cunoștința participanților înaintea începerii programului.
Activitățile de testare în cadrul programelor prevăzute pot fi desfășurate numai după aprobarea programului de către DNSC, obținerea acordurilor altor titulari de drepturi și acceptarea expresă de către participant a condițiilor programului. Autorizarea este limitată la rețelele, sistemele și componentele identificate in program, la metodele de testare permise și la perioada stabilită pentru desfășurarea activităților.
Programul și condițiile acceptate de participant stabilesc, în mod clar și verificabil, cel puțin obiectul testării, metodele permise, durata, limitele tehnice și operationale, modalitatea de raportare a vulnerabilităților și condițiile de suspendare sau încetare a autorizării.
În cadrul programelor prevăzute sunt interzise:
a) accesarea, copierea, ștergerea sau modificarea neautorizată a datelor;
b) utilizarea atacurilor de tip brute-force, a tehnicilor de phishing a altor tehnici de inginerie social ;
c) utilizarea de programe de tip malware sau a altor tehnici care afectează pot afecta disponibilitatea, integritatea sau funcționarea retelelor și sistemelor informatice;
d) menținerea accesului Ia rețelele și sistemele informatice după incetarea autorizării sau extinderea accesului Ia alte rețele, sisteme, componente conturi care nu sunt incluse in program;
e) divulgarea public a vulnerabilităților cu incălcarea condițiilor legale aplicabile procesului de divulgare coordonată;
f) orice alt activitate care depășește limitele autorizării sau contravine prevederilor legale aplicabile.
Nerespectarea condițiilor programului depășirea limitelor autorizării atrage încetarea autorizării pentru activitățile respective și pierderea dreptului la recompensă pentru vulnerabilitatea în cauză, fără a aduce atingere răspunderii civile, contravenționale sau penale, după caz.
Participarea la programele prevăzute este voluntară și nu creează obligația participantului de a efectua activități de testare ori de a obține un anumit rezultat.
În termen de 90 de zile de la intrarea în vigoare a a legii, vor fi reglementate, prin hotărâre a Guvemului de stabilire a normelor metodologice, cel puțin procedura de ini/iere și aprobare a programelor, criteriile de selectare a rețelelor și sistemelor informatice, condițiile de participare, procedura de raportare și validare a vulnerabilităților, criteriile de stabilire și procedura de acordare a recompenselor, măsurile privind protecția datelor și confidențialitatea, precum și condițiile de monitorizare, suspendare și încetare a programelor.
ACTUALIZARE Ciolacu: Buzăul devine centru regional de securitate cibernetică în parteneriat cu DNSC
Marcel Ciolacu a anunțat un proiect-pilot în parteneriat cu Directoratul Național de Securitate Cibernetică, prezentat drept premieră națională, care urmărește să transforme Buzăul în punct de referință pentru protecția infrastructurilor informatice, instituțiilor publice, companiilor și cetățenilor. Marcel Ciolacu a anunțat că Buzăul va găzdui primul hub regional de securitate cibernetică din România, dezvoltat prin parteneriat între Consiliul Județean Buzău și DNSC, cu acoperire care depășește granițele județului. Marcel Ciolacu subliniază accentul pe pregătire, educație și prevenție, nu doar pe intervenția în criză: „Nu vrem doar să reacționăm când apare o problemă. Vrem să fim pregătiți înainte să apară”. Pentru anul viitor este prevăzut un calendar de activități dedicate administrațiilor locale, companiilor și cetățenilor, cu informări privind riscurile cibernetice, recomandări pentru protejarea datelor și măsuri de prevenire a incidentelor. Obiectivul principal al noului hub este sprijinirea instituțiilor publice, mediului de afaceri și persoanelor fizice în identificarea și prevenirea amenințărilor informatice. Inițiativa nu se limitează la intervenții în situații de criză, ci pune accent pe pregătire, educație și prevenție. Marcel Ciolacu subliniază că inițiativa pune accent pe pregătire, educație și prevenție: „Nu vrem doar să reacționăm când apare o problemă. Vrem să fim pregătiți înainte să apară”. Este prevăzut pentru anul viitor un calendar de activități dedicate administrațiilor locale, companiilor și cetățenilor, cu informări privind riscurile cibernetice, recomandări pentru protejarea datelor și măsuri de prevenire. Marcel Ciolacu: „Nu vrem doar să reacționăm când apare o problemă. Vrem să fim pregătiți înainte să apară”. Pentru anul viitor este prevăzut un calendar de activități dedicate administrațiilor locale, companiilor și cetățenilor, care ar urma să includă informări privind riscurile cibernetice, recomandări pentru protejarea datelor și măsuri de prevenire a incidentelor informatice. Consiliul Județean Buzău va asigura spațiul și sprijinul logistic, iar DNSC va contribui cu specialiști și echipamente; serviciile hub-ului ar urma să fie gratuite. Marcel Ciolacu atrage atenția că aproximativ 12 milioane de români sunt zilnic online, iar la nivel național sunt raportate între 600 și 800 de evenimente de securitate cibernetică. Directorul DNSC, Dan Cîmpean, a declarat că numărul atacurilor raportate către instituție în primele șase luni ale anului 2026 l-a depășit pe cel înregistrat pe întreg parcursul anului 2025; DNSC primește în medie aproximativ 600 de sesizări zilnic. Un risc suplimentar îl reprezintă utilizarea inteligenței artificiale de către infractorii cibernetici, care pot crea mesaje frauduloase tot mai convingătoare și pot identifica mai eficient potențiale victime. Spitalele, primăriile, companiile și instituțiile care gestionează date personale se numără printre organizațiile pentru care securitatea sistemelor informatice este esențială. Deși comparația cu Silicon Valley este ambițioasă, proiectul de la Buzău este concentrat pe prevenție, informare și creșterea nivelului de securitate cibernetică, nu pe dezvoltarea unui parc tehnologic sau a unui ecosistem de startup-uri. Centrul ar putea constitui un punct de plecare pentru dezvoltarea de competențe locale în tehnologie și pentru colaborări între administrație, specialiști IT, instituții de învățământ și companii private. Transformarea inițiativei într-un motor economic regional va depinde de investițiile atrase, de formarea specialiștilor și de capacitatea autorităților de a dezvolta proiectul pe termen lung. Pentru moment, nu au fost prezentate public un buget detaliat al hub-ului, un număr estimat de locuri de muncă nou-create sau obiective concrete privind atragerea companiilor IT. Marcel Ciolacu consideră că protejarea datelor trebuie să devină o prioritate pentru administrația locală. Marcel Ciolacu: „Astăzi, siguranța nu înseamnă doar drumuri, spitale și școli. Înseamnă și protejarea datelor fiecărui buzoian”.
Marcel Ciolacu a transmis pe Facebook: „Hub-ul de la Buzău nu va fi doar pentru județul nostru. Va deservi și județele limitrofe, astfel încât întreaga regiune să beneficieze de expertiza DNSC”. Potrivit lui Marcel Ciolacu, proiectul reprezintă un pas important pentru dezvoltarea capacității regionale de prevenire a atacurilor informatice, pe fondul digitalizării serviciilor publice și a economiei. Noul hub va sprijini instituțiile publice, mediul de afaceri și persoanele fizice în identificarea și prevenirea amenințărilor informatice.
Marcel Ciolacu afirmă că protecția datelor trebuie să devină prioritate pentru administrația locală: „Astăzi, siguranța nu înseamnă doar drumuri, spitale și școli. Înseamnă și protejarea datelor fiecărui buzoian”.
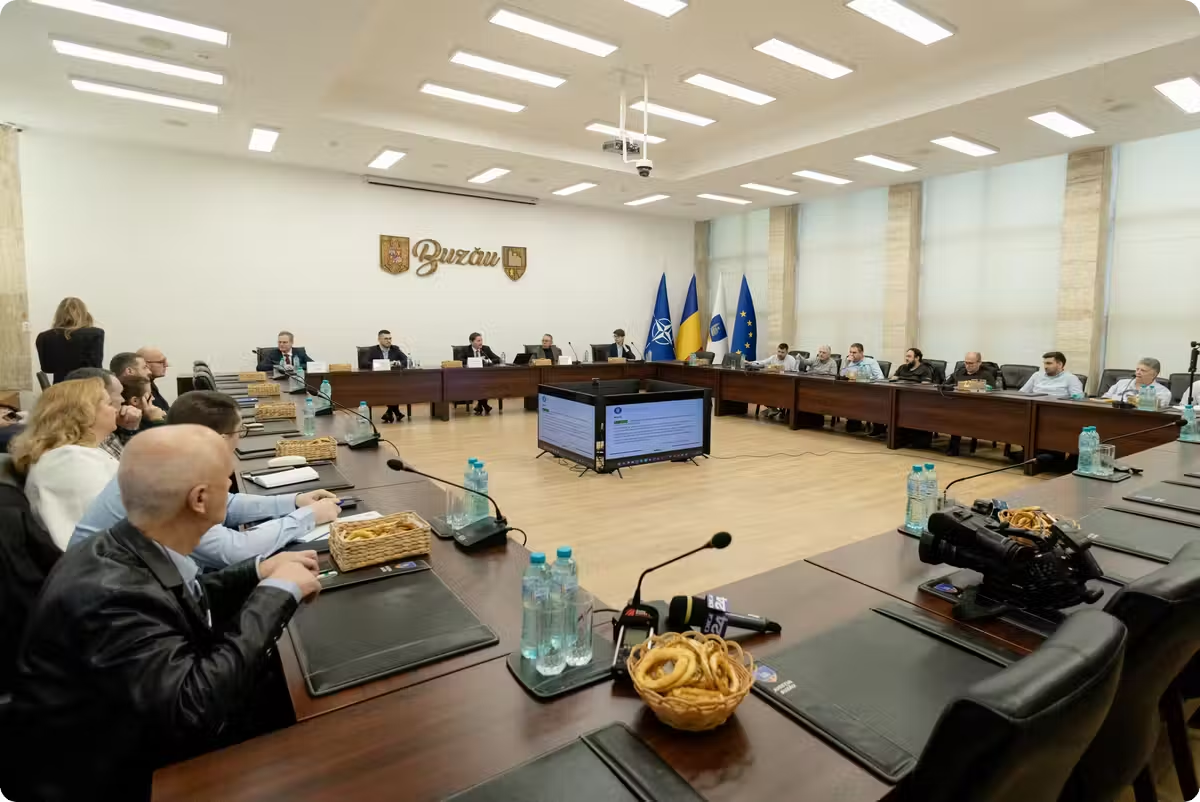
Consiliul Județean Buzău și Directoratul Național de Securitate Cibernetică lansează la Buzău un proiect-pilot, un hub de conștientizare și prevenție în securitate cibernetică, care va deservi județul Buzău și județele vecine.
Vicepreședintele Consiliului Județean Buzău, Costin Stanciu, a spus că parteneriatul aduce beneficii întregii regiuni, nu doar Buzăului. El a declarat: „Va fi un parteneriat între DNSC și Consiliul Județean Buzău, prin care înființăm la Buzău un hub pentru securitate cibernetică. Nu e un beneficiu doar pentru județul Buzău, ci și pentru județele limitrofe. Trăim niște vremuri în care securitatea cibernetică nu este doar o idee despre care vorbim, ci se întâmplă zilnic”.
Consiliul Județean pune la dispoziție spațiul și sprijinul logistic, iar DNSC aduce echipamentele și specialiștii. Serviciile hub-ului vor fi gratuite.
La lansare au participat reprezentanți ai consiliilor județene Brăila, Vrancea și Prahova, dar și specialiști IT interesați de domeniu.
Directorul DNSC, Dan Cîmpean, a spus că hub-ul se adresează administrației publice locale din Buzău și din județele vecine, firmelor și cetățenilor. El a explicat: „Am observat la Directorat că intensitatea, numărul și complexitatea atacurilor cibernetice sporesc constant, de la lună la lună, de la an la an, și credem foarte mult că este important să avem o prezență locală, să fim mai aproape de cei care sunt potențiale victime ale unor incidente cibernetice”.
Prin hub, instituțiile, firmele și utilizatorii vor primi rapid informații, ghiduri, recomandări și, când situația o cere, alerte de acțiune imediată. Scopul este creșterea rezilienței cibernetice și scăderea numărului de incidente.
DNSC vrea ca proiectul de la Buzău să devină un model pentru alte județe. Directorul DNSC a declarat: „Noi vrem ca la Buzău să fie pilotul, să fie exemplul pe care să-l setăm în zonă. Recunosc, este și faptul că Buzăul este aproape, se ajunge foarte rapid din București, și vrem să fie primul model de acest gen, bunul exemplu pe care sperăm alte consilii județene să-l copieze”.
Primele vizate sunt instituțiile și companiile din subordinea Consiliului Județean, pentru că atacurile asupra administrației publice locale au crescut. Pot fi afectate domenii de la alimentarea cu apă potabilă la alte servicii publice. Al doilea pas sunt categoriile profesionale aflate frecvent în vizorul atacatorilor.