
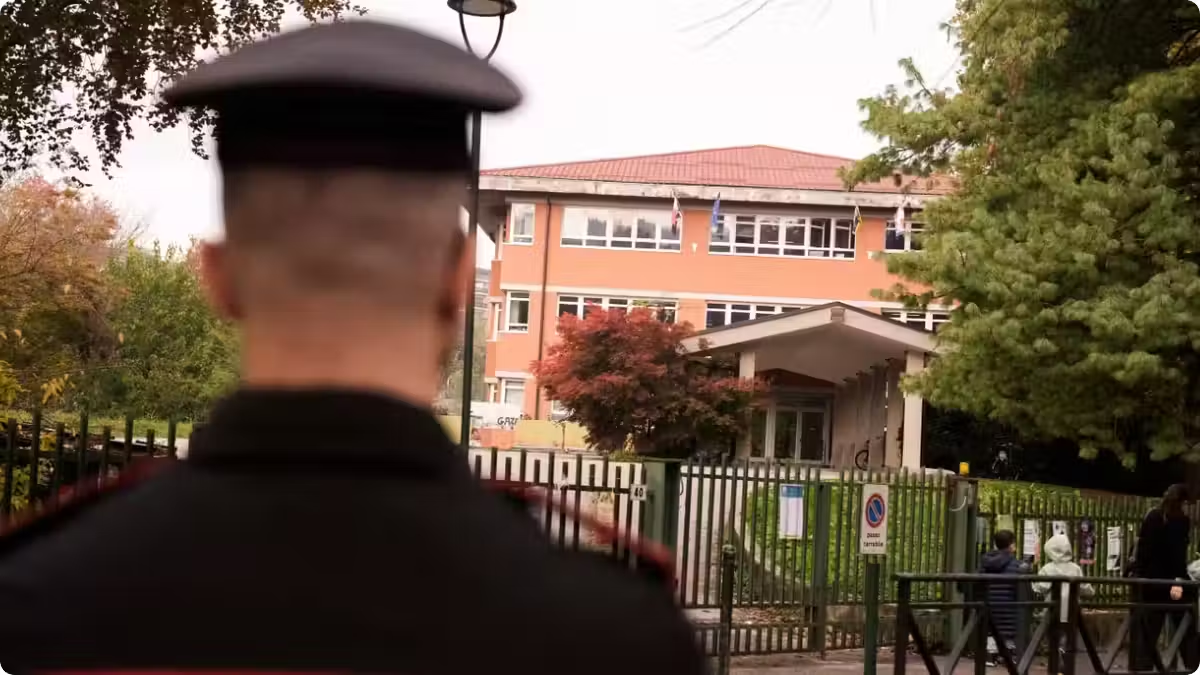
ACTUALIZARE Cel puțin 300 de școli evacuate în Italia după amenințări cu bombe
În contextul unei campanii amplificate de amenințări cu bombe în Europa, peste 300 de școli din Italia au fost evacuate miercuri, în urma primirii de emailuri de amenințare. Autoritățile locale au luat măsuri de precauție, deși mesajele sunt considerate hoax-uri.
Alertele au vizat nu doar Italia, ci și instituții de învățământ din Irlanda și Regatul Unit (Scoția și Irlanda de Nord), fără însă a fi descoperite explozive la niciuna dintre acestea. Mesajele au fost trimise instituțiilor din zone precum Roma, Friuli și Basilicata, avertizând despre un dispozitiv exploziv plasat în clădiri și promițând uciderea italianilor. Semnătura emailului era atribuită lui „Mikhail Andropov”, lider al grupării „Vilayat of Misoginistan”. Un alt element al amenințării făcea referire la plasarea unei bombe în motorul mașinii prim-ministrului Giorgia Meloni. Ministerul Educației din Italia a confirmat evacuarea cel puțin a 300 de școli, ministru Giuseppe Valditara sugerând că numărul ar putea crește. Poliția din Roma investighează incidentul, în timp ce inspectorii școlari au mutat elevii și personalul în zone sigure. Prim-ministra Giorgia Meloni a subliniat că nu există indicii de pericol concret, convocând o întâlnire de urgență a miniștrilor. Valditara a caracterizat situația ca un atac cibernetic, negând orice risc concret iminent, în timp ce autoritățile scoțiene și nord-irlandeze au tratat alertele ca escrocherii.
Semnătura din emailul adresat școlilor italiene coincide cu cea folosită anterior pentru jurnale și săptămâna trecută. Aproximativ 300 de școli în Irlanda de Nord au fost afectate de asemenea alerte. Mail-ul ar fi fost semnat cu numele lui Mikhail Andropov, conform reportajelor din presa italiană. Aceeași semnătură a fost folosită pentru amenințările către redacții de presă din Bulgaria și Irlanda zilele trecute. Guvernul italian a convocat o întâlnire de urgență pentru a discuta situația și a stabili măsurile suplimentare. Serviciile de informații lucrează la identificarea autorilor, cu un efort coordonat împotriva strategiei de panică. Aceste amenințări urmează unor alerte anterioare privind traficul aerian european, cum ar fi cele din perioada 3-6 noiembrie, care au afectat sute de zboruri de pasageri și au dus la interceptări cu avioane de vânătoare. Înainte de alertele la școli, sute de pasageri au fost afectați de amenințări similare, cu zeci de zboruri fiind deviate sau escortate de avioane de vânătoare pe fondul avertismentelor privind bombelor la bord. Autoritățile au efectuat verificări exhaustive la bordul aeronavelor, rezultând faptul că nu existau explozive pe niciunul dintre avioanele vizate. Nu este aplicabil.
Peste 300 de școli din Italia au fost evacuate miercuri după ce au primit un email cu amenințări de bombă
Autoritățile italiene au raportat peste 6.000 de școli care au primit amenințări cu bombe printr-un email, dintre care mai mult de 300 au fost evacuate miercuri. Mesajele, trimise instituțiilor din zonele Roma, Friuli și Basilicata, avertizeau despre un dispozitiv exploziv plasat în clădire și promiteau uciderea italianilor, fiind semnate de „Mikhail Andropov, lider al Vilayat of Misoginistan”. Mesajul mai afirma și existența unei bombe în motorul mașinii prim-ministrului Giorgia Meloni. Ministerul Educației a confirmat evacuarea a cel puțin 300 de școli, iar ministrul Giuseppe Valditara a declarat că numărul ar putea crește. Poliția din Roma investighează incidentul, în timp ce inspectorii școlari au mutat elevii și personalul în zone sigure.
Pe lângă Italia, alertele au atins sute de școli și în Irlanda și Regatul Unit, fără a fi găsite explozive la niciuna dintre instituții. De la 19 octombrie 2026, trei valuri de e-mailuri au afectat școli în cinci țări europene, fără rezultate ale căutărilor pentru dispozitive explozive. Valul din 11 noiembrie este cel mai amplu: aproximativ 6.300 de școli de stat în Italia, circa 470 în Scoția și 300 în Irlanda de Nord. Semnătura și țara vizată se schimbă, dar textul rămâne aproape același; poliția britanică și guvernul italian tratează mesajele drept escrocherii trimise din străinătate. Pe 11 noiembrie, Italia a fost vizată de „Mikhail Andropov” (Valayat of Misoginistan), iar Marea Britanie de simbolul „Red Owl” (Ochiul Roșu). Numărul total al școlor care au primit emailul (până la mii) diferă de cel al celor evacuate efectiv (zeci sau sute); în Italia, scăderile de lecții și evacuările sunt precautare. Subiectul „Moartea este aproape” se repetă; în Italia, mesajul include amenințări de genomidă și o bombă în mașina Prim-ministrului Meloni, reuind același șablon din 19 octombrie. Identitățile signinaturilor sunt inconsistente (Islamism, Garda Revoluționară Iraniană, Rusia Sovietică, „Red Owl”), sugerând tentatia de a induce în eroare sau a testa reacțiile autorităților. Între al doilea și al treilea val, au avut loc amenințări cu bombe pe zboruri comerciale (Eurocontrol a numărat 35 zboruri între 3 și 6 noiembrie) și pe redacții media. Investigațiile arată o trimitere din afara UK (Poliția Irlandei de Nord, PSNI), iar originile din Italia sunt urmărite ca spoofing (domeniu falsificat din Taiwan). Reacțiile naționale diferă: Italia evacuează precautar (autoritățile nu pot verifica credibilitatea la distanță), în timp ce Poliția Scoției spune că nu există obligație legală de evacuare bazată doar pe emailuri distribuite larg. Guvernul italian a ales precauția pentru a evita riscul, ceea ce explică cifra mai mare a instituțiilor blocate în comparație cu regiunile britanice unde au fost cerute calmuri. Comparațiile internaționale sunt doar orientative: numărul recipientilor și numărul evacuațiilor sunt metrici diferiți, iar datele rămân fragmentare. Nicio autoritate nu a legat oficial cele trei valuri sau nu a atribuat public lor un autor formal; paralela textuală este o observație jurnalistică. Datele geografice sunt incomplete: pentru 2 noiembrie avem cifre doar pentru Italia, iar pentru Ungaria și Serbia, doar agregate, iar numele „Red Owl” provine din presa irlandeză/britanică, nu din declarații oficiale. Cifrele de 470 de școli în Scoția și 300 în Irlanda de Nord sunt rapoarte de presă (STV nu a citat o count policenist). Autoritățile scoțiene și nord-irlandeze au tratat alertele ca escrocherii, deși sute de școli au fost afectate. Prim-ministra Giorgia Meloni a subliniat că nu există indicii de pericol concret și a convocat o întâlnire de urgență a miniștrilor. Emailul cuprindea o amenințare la adresa Meloni, fiind semnat de „Mikhail Andropov, liderul Vilayat of Misoginistan”, de Reuters. Același autor revendicat a trimis amenințări către redacții de presă din Bulgaria și Irlanda zilele trecute. Ministrul Educației Giuseppe Valditara a declarat că numărul școlor afectate ar putea crește. Serviciile de informații lucrează la identificarea autorilor, cu un efort coordonat împotriva strategiei de panică. Valditara a caracterizat situația ca un atac cibernetic, negând orice risc concret iminent. Mesajul de la ora 10.00 anunța: „Un dispozitiv exploziv puternic cu detonator la distanță a fost lăsat în clădirea dumneavoastră.” Majoritatea școlor vizate erau în Roma, dar și alte orașe mari au fost atinse de același email.
Autoritățile investighează incidentele în contextul tacticilor de război hibrid atribuite Rusiei și Iranului, care vizează Europa în timpul conflictelor din Orientul Mijlociu și Ucraina. Această serie de amenințări cu bombe urmează unor atacuri cibernetice recente împotriva supermarketurilor, băncilor de sânge și aviației comerciale europene. Ungaria a înregistrat un incident similar în ianuarie 2025 (268 de școli), iar alertele au apărut continuu în Europa Centrală din 2021, inclusiv în Cehia, Serbia, Muntenegru și Bosnia. Interpol a fost angajat să determine dacă aceste cazuri izolate fac parte dintr-un model mai larg. Diferența din noiembrie este scala și sincronizarea: peste 80% din școlile de stat italiene au fost atinse în același timp cu cele din UK. Procurorii din Roma investighează, iar comitetul de securitate a fost convocat la Viminale. Legătura dintre e-mailurile din Italia și UK nu a fost dovedită oficial, deși similaritatea textuală și coincidența datelor rămân ipoteza de lucru. După cazul din 19 octombrie, AFP a scris că nu era cunoscut dacă incidentele erau conectate. Școala scoțiană și cea nord-irlandeză tratează mesajele ca hoax-uri, dar căutările continuă în diverse provincii italiene. Cifra exactă de școli italiene care au primit emailul pe 11 noiembrie este de aproximativ 6.300 din 7.476 de școli de stat. Emailul nu pare să fi atins școlile private sau centrele de educație pentru adulți, iar numărul școlilor implicate în alerta activă este de 312. Amenințările similare ating școlile europene de cel puțin cinci ani, începând cu revenirea la clasele fizice post-COVID. Valul din toamna 2026 începe oficial pe 19 octombrie, după un ciclu de alerte anterioare (inclusiv cazul din ianuarie 2025 în Ungaria). Pentru cei care redactează mesajele, costul este minim, dar pentru autorități și profesori, fiecare incident generează o incertitudine costisitoare și imposibil de verificat la distanță. Saga amenințărilor cu bombe în școli constă într-o serie de valuri: de la atacurile asupra aeropoartelor (3 noiembrie) la cele asupra supermarketurilor, culminând cu invazia asupra educației. Alerta survine pe fundalul îngrijorărilor privind războiul hibrid vizând supermarketuri, bănci de sânge și aviație. Autoritatea de Educație din Irlanda de Nord a sfătuit școlile să rămână deschise, considerând amenințarea necredibilă. Similaritatea cu escrocheria din octombrie a fost remarcată de PSNI. Poliția Scoției a calificat mesajele ca fiind false, dar va investiga sursa lor la nivel internațional. Acestea urmează unui al doilea incident masiv în Scoția pe 19 octombrie. Europa a traversat deja o vală de amenințări cu bombe care au deranjat traficul aerian și au dus la escortarea avioanelor de către avioane de vânătoare. Ministrul Apărării Guido Crosetto a avertizat contra pripirii de a blama entități străine, menționând că există și persoane care caută atenția sau instigă haos. Antonello Giannelli, liderul Asociației Naționale a Directorilor de Școli, a calificat incidentul drept lucrarea unui escroc care dorește să împrăștie confuzia. Incidentul s-a înscris într-o strategie mai largă de instigare la teroare, vizând familiile și liniștea publică. Guvernul monitorizează situația pentru a asigura cetățenii, familiile și personalul școlar. Nu există dovezi ale unui pericol concret; rapoartele par să facă parte dintr-o strategie de alarmare publică. Semnătura din emailul adresat școlilor italiene coincide cu cea folosită ziarele săptămâna trecută. Aproximativ 300 de școli în Irlanda de Nord au fost afectate de asemenea alerte. Crosetto a avertizat împotriva concluziilor pripite: uneori vinovății sunt „lunatici” sau persoane care caută zgomot.
Atacuri cibernetice au vizat sistemele de răcire ale supermarketurilor în Germania, România și UK. Aceste evenimente oglindesc un atac masiv din octombrie în Franța, unde temperaturile din supermarketuri au fost manipulate. Franța a chemat ambasadorul Iranii pentru a-l acuza de sabota jul alimentar, acuzație respinsă de Teheran. Unii oficiali europeni suspectează că Rusia ar fi organizatorul campaniei pentru a destabiliza societățile care susțin Ucraina. Rusia neagă acuzațiile, descriindu-le ca o campanie de defăimare. Recenziile recent vizând supermarketuri, controlori aerieni, bănci de sânge și radiodifuzori cresc îngrijorările că ar fi vorba de un război hibrid coordonat. Anularea produselor alimentare din frigideriile marilor magazine constituie un punct de tensiune diplomatică cu Iranul. Deși legătura directă cu atacurile hibride este suspectată, natura exactă a senderului (stat, grup islamic, individ retras) rămâne investigată. Atacurile cibernetice sunt o extensie a conflictului geopolitic în zona UE. Iranul a respins acuzațiile Franței, dar este privit cu suspiciune majoră. Tehnologia folosită (email, spoofing, liste masive) facilitează escaladarea panică.