
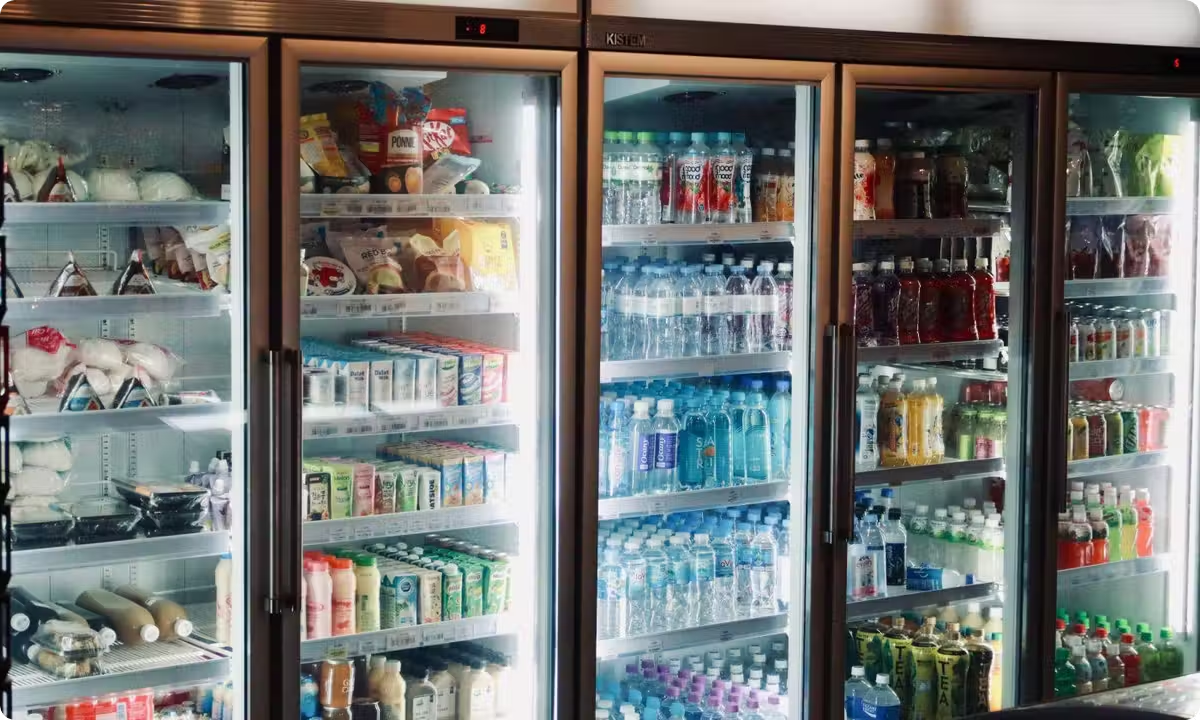
Iranul a respins marți, prin diplomatul Abbas Araghchi, acuzațiile Franței, etichetându-le drept „nefondate și unilaterale”, în contextul incidentului cibernetic care a vizat frigiderele din supermarketuri. Teheranul a condamat ceea ce numește o practică de acuzare unilaterală împotriva Republicii Islamice.
Ministerul de Externe iranian a respins categoric acuzațiile guvernului francez privind presupuse activități cibernetice în Franța. Diplomația iraniană a criticat abordarea Parisului, acuzându-l pe ministrul Araghchi de a projecta propriile „eșecuri de guvernare” asupra altor state și de a căuta vinovați în exterior, deși Franța nu reușește să își gestioneze nici sistemele de refrigerare, nici nemulțumirile cetățenilor.
Reacția Teheranului vine după ce ministrul francez de Externe, Jean-Noël Barrot, a confirmat oficial, luni, că unitatea cibernetică „Shahid Kaveh”, afiliată Corpului Gardienilor Revoluției Islamice, este responsabilă pentru atacurile din 11 octombrie.
Incidentul cibernetic a afectat sute de supermarketuri din Franța, printre care Carrefour, Monoprix, Intermarché și Coopérative U, prin modificarea temperaturii frigiderelor și a congelatoarelor. Comercianții au fost obligați să elimine cantități mari de produse perisabile.
La începutul lunii noiembrie, un al doilea val de atacuri a lovit cel puțin alte zece țări europene, răspândindu-se dincolo de Franța.
Franța l-a convocat pe ambasadorul iranian și a solicitat UE să adopte sancțiuni. Ministul Barrot a avertizat că Parisul nu exclude nicio măsură de răspuns, inclusiv acțiuni secrete, pentru descurajarea unor noi atacuri.
Autoritățile franceze au menționat că acestea nu sunt primele incidente de destabilizare atribuite Iranului, invocând un atac cibernetic asupra publicației Charlie Hebdo în 2023 și presupuse acțiuni ostile în timpul Jocurilor Olimpice de la Paris din 2024.
Teheranul a avertizat că va lua măsurile necesare pentru a-și proteja interesele și securitatea națională împotriva activităților străine ilegale.
Ministrul iranian de Externe, Abbas Araghchi, a criticat guvernul francez într-un mesaj publicat pe platforma X, afirmând că Franța nu reușește să gestioneze nici sistemele de refrigerare, nici nemulțumirile propriilor cetățeni, motiv pentru care ar căuta vinovați în exterior.
Uniunea Europeană a anunțat că urmărește să formuleze un răspuns rapid și unitar la situație, urmând să discute cu statele membre după acuzațiile prezentate de Franța.
Articol despre Bursa, Franța, Acuzații, Atac, Supermarket, Iran.
AnalizaFrance24, citată de Digi24.ro, arată că atacurile cibernetice succesive împotriva supermarketurilor, spitalelor, instituțiilor publice și companiilor franceze au transformat Franța într-una dintre cele mai expuse țări din Europa. Incidentele scot la iveală vulnerabilități critice pe care hackerii le exploatează frecvent, iar tehnicile folosite împotriva Franței prezintă riscul de a se răspândi în întreaga Europă.
La începutul zilei de 12 octombrie, sute de angajați ai supermarketurilor franceze au constatat că frigiderele și congelatoarele nu mai răceau, ci încălzeau sistemele.
Un atac cibernetic a vizat aproximativ 700 de magazine din Franța, compromițând software-ul de control al temperaturii. În timpul nopții, sistemele au fost programate pentru a încălzi instalațiile frigorifice până la 80 de grade Celsius, provocând arderea alimentelor depozitate.
Angajații lanțurilor Intermarché, Cooperative U, Carrefour, E.Leclerc și Monoprix au fost nevoiți să arunce tone de produse alimentare compromise.
Ministrul francez de Externe, Jean-Noël Barrot, a descris incidentul drept primul atac cibernetic de amploare pe teritoriul Franței cu scop de sabotaj și l-a calificat drept un eveniment fără precedent.
Atacul asupra supermarketurilor se adaugă unei serii de incidente cibernetice majore care au vizat anterior companii, furnizori de servicii publice și instituții guvernamentale din Franța.
În ultimii cinci ani, atacurile reușite au dus la furturi de date de la agenția națională pentru ocuparea forței de muncă, serviciul de imigrare, Ministerul Educației, agenția națională pentru documente de identitate și spitalele publice.
În cel mai recent incident ce viza administrația centrală, Ministerul Finanțelor a notificat, în august, aproape 680.000 de contribuabili francezi că datele lor personale și fiscale fuseseră furate și scoase la vânzare pe internet.
Între victimele unor furturi de date de amploare se numără mari asigurători de sănătate, bănci, lanțuri naționale de magazine, majoritatea operatorilor de telefonie mobilă și compania aeriană Air France-KLM.
Compania de securitate cibernetică UpGuard descrie Franța drept „cea mai afectată jurisdicție mare din Europa” în materie de frecvență și amploare a incidentelor cibernetice.
Dennis-Kenji Kipker, director de cercetare și fondator al institutului cyberintelligence.institute (Germania), explică faptul că Franța este „neobișnuit de atractivă” pentru atacatorii cibernetici.
„Franța nu este atacată pentru că ar fi veriga cea mai slabă. Este atacată pentru că este o țintă de mare valoare, cu prea multe uși laterale deschise”, a explicat Kipker.
Pe lângă statutul de putere nucleară și membru permanent al Consiliului de Securitate al ONU, Franța este a doua economie ca mărime din Europa și un susținător important al Ucrainei, caracteristici care o fac țintă pentru atacuri cu motivații politice, economice și operațiuni oportuniste.
Instabilitatea socială, inclusiv protestele și nemulțumile legate de creșterea costului vieții, pot contribui la atractivitatea țării pentru hackeri, oferindu-le motive să creadă că operațiunile de destabilizare vor avea un impact mai mare.
Franța a atribuit atacul din octombrie asupra supermarketurilor unei unități cibernetice iraniane afiliate Gărzii Revoluționare, deși atacurile vizibile atribuite unor actori susținuți de state rămân relativ rare.
Rafe Pilling, director senior de cercetare în domeniul amenințărilor la Sophos, distinge acest fenomen de atacurile cotidiene cu ransomware, furturi de date și fraude.
Franța continuă să fie vizată și de atacuri convenționale: în noiembrie, infractorii cibernetici au furat peste 100 de milioane de euro de la grupul bancar francez Credit Mutuel Arkea.
Diversitatea motivelor care o fac pe Franța țintă ar putea contribui la cooperarea dintre diferite grupări de hackeri, sporindu-le capacitatea de a organiza atacuri complexe.
Sadiq Sani, profesor asociat de securitate cibernetică la Universitatea din Greenwich, subliniază că deși hackerii au specializări distincte, ei fac schimb de informații și uneori au nevoie de suportul altora pentru a duce la bun sfârșit atacuri sofisticate.
Kipker explică că recompensele sunt mari datorită sistemului administrativ centralizat al Franței, o singură breșă la un furnizor de software medical sau la agenția națională pentru ocuparea forței de muncă putând expune milioane de înregistrări.
Franța nu este singura țară europeană vizată de hackeri, nici nu se află pe primul loc în toate categoriile de atacuri.
Conform Rafe Pilling, în ultimul an, grupările care folosesc programe ransomware au făcut mai multe victime în Germania și Italia decât în Franța.
Potrivit Raportului Microsoft privind apărarea digitală din 2026, Ucraina este țara europeană aflată în cea mai dificilă situație în ceea ce privește frecvența afectării utilizatorilor de amenințări cibernetice.
În decembrie 2025, rețeaua energetică a Poloniei a fost ținta unui atac masiv atribuit Rusiei, care nu a produs efectele urmărite, determinând UE și Marea Britanie să impună primele sancțiuni cibernetice comune.
Atacul asupra sistemelor de refrigerare din Franța a fost urmat, în noiembrie, de incidente similare în Belgia, Luxemburg, Finlanda, Estonia și Suedia.
„Franța a fost locul unde a început totul, nu unde se termină”, afirmă Kipker. Tehnicile se răspândesc, iar amploarea atacurilor va crește, existând mii de sisteme de control industrial nesigure în întreaga UE.
Aceste incidente survin în pofida investițiilor de miliarde de euro allocate de Uniunea Europeană securității cibernetice în statele membre. Franța este al doilea mare beneficiar al acestor fonduri, după Polonia.
Sadiq Sani susține că Franța dispune, în principiu, de un nivel ridicat de securitate a infrastructurii, dar chiar și sistemele bine protejate pot avea vulnerabilități exploitabile.
Printre vulnerabilități se numără serviciile și echipamentele învechite, deficiențele de securitate necunoscute („zero-day”) și riscurile generate de furnizorii terți.
Compania daneză Danfoss, care a furnizat sistemele de gestionare a instalațiilor frigorifice pentru supermarketurile franceze vizate, a declanșat un exemplu de risc al lanțului de aprovizionare.
Danfoss a declarat că majoritatea incidentelor au compromis versiuni mai vechi ale software-ului de control distant al instalațiilor. Aceste produse nu mai beneficiau de actualizări, iar firma a recomandat clienților să își mențină sistemele la zi.
Atenționare: Articolul face referire și la decesul ambasadorului Rusiei în SUA, Aleksandr Darciev, la vârsta de 66 de ani, Moscovă neavând comentarii privind cauza.
Deficiențele de securitate sunt relativ frecvente. Multe companii și instituții publice nu sunt vizate de atacuri sofisticate pregătite luni de zile, ci sunt compromise pentru că nu aplică măsurile elementare de securitate cibernetică, explică Kipker.
Uniunea Europeană a adoptat Directiva NIS2 în 2022, obligând organizațiile din sectoare esențiale să demonstreze funcționalitatea măsurilor de protecție. Franța nu a finalizat încă transpunerea directivei în legislația națională.
Kipker afirmă că Franța trebuie să recupereze urgent terenul pierdut în competiția cu infractorii cibernetic și să tragă la răspundere operatorii și producătorii din lanțul de aprovizionare digital.
Rafe Pilling avertizează că utilizarea inteligenței artificiale permite atacatorilor să își extindă operațiunile, făcând provocările de securitate „din ce în ce mai urgente”.
Șeful securității cibernetice a Uniunii Europene a avertizat, marți, după atacurile asupra supermarketurilor, că aparatele electrocasnice ar putea deveni următoarele ținte ale hackerilor.
Experții subliniază că multe dintre atacurile oportuniste pot fi prevenite prin respectarea unor reguli elementare de securitate cibernetică.
„Principiile de bază ale unei bune igiene cibernetice previn în continuare o mare parte din criminalitatea cibernetică oportunistă”, declară Pilling.
Kipker definește obiectivul realist ca fiind ca o intruziune la un furnizor să rămână un incident și să nu se transforme într-o pană de curent, un supermarket devastat sau un dosar medical divulgat.
Notă: Franța avertizează Germania cu privire la rachetele cu rază lungă de acțiune, arătând că s-ar putea ajunge la pragul nuclear (sursă FT).